
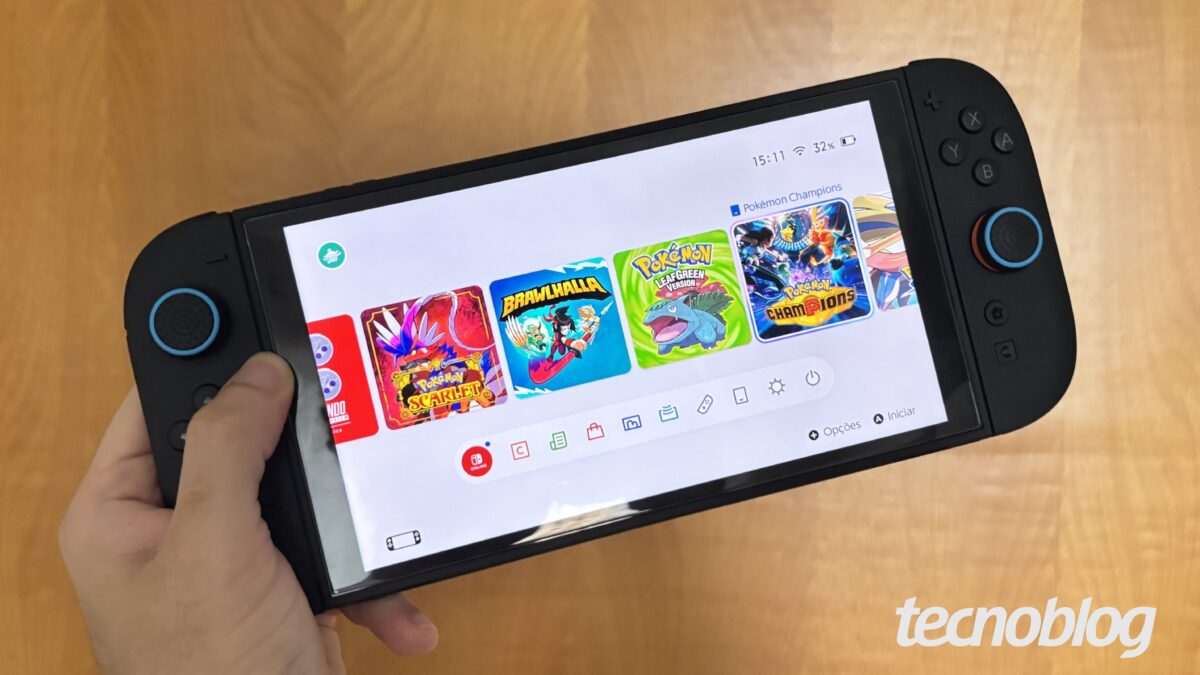
O Nintendo Switch 2 passou pelo seu primeiro processo de desbloqueio baseado inteiramente em software, marcando um novo capítulo na segurança do videogame pouco mais de um ano após a chegada ao mercado. Batizado de ns2jb, o procedimento dispensa a necessidade de modchips ou qualquer tipo de intervenção física na placa do aparelho.
Exploit explora brechas em aplicativo antigo A descoberta foi realizada pelo pesquisador Sammy Hajhamid, conhecido como “pepsipu”, tendo como alvo a versão 23.0.1 do sistema, apontada atualmente como o firmware mais recente do console. A técnica se aproveita de falhas presentes no SmileBASIC 4, um programa de programação lançado originalmente para a geração anterior que roda no novo videogame graças aos recursos de retrocompatibilidade.
Uma das vulnerabilidades identificadas abre caminho para a execução de códigos não autorizados e o alcance de áreas protegidas do sistema, como o módulo de gerenciamento de arquivos. Por ser um processo do tipo “tethered”, o desbloqueio não é permanente: ele precisa ser refeito toda vez que o aparelho é desligado ou reiniciado, apagando as modificações da memória.
Possibilidades e limites da modificação O acesso liberado pelo método permite a criação e execução de softwares independentes, conhecidos como homebrew, além de facilitar cópias de segurança de saves, análises de hardware e alterações em títulos. Para provar a eficácia da falha, o pesquisador realizou alterações em Mario Kart World para inserir personagens inéditos, publicando um registro em vídeo da modificação na internet.
i jailbroke the nintendo switch 2so i modded cinnamoroll, peter griffin, hatsune miku, and more into Mario Kart World, a switch 2 exclusivenow watch my friends and i get cooked by botslearn more and get the exploit https://t.co/ykjgyfrFRp pic.twitter.com/BOcFhejRz1— pepsipu (@pepsipu) October 22, 2026
Apesar dos avanços, o procedimento possui restrições significativas. Diferente de outras cenas de modificação, o método atual não instala um sistema operacional customizado, não garante controle absoluto do aparelho e não consegue rodar cópias ilegais de jogos comerciais.
Uso de inteligência artificial e impactos futuros Um dos diferenciais do projeto foi a utilização de ferramentas de inteligência artificial, especificamente o Codex da OpenAI. A tecnologia auxiliou na análise do dispositivo por meio de comandos remotos e capturas de tela, acelerando a identificação das brechas. Segundo o autor da façanha, o processo completo de quebra de segurança consumiu cerca de duas semanas, enquanto a inserção de elementos customizados no jogo durou apenas vinte e quatro horas.
Enquanto a fabricante já começou a retirar o SmileBASIC 4 de lojas digitais em algumas regiões da Europa, especialistas alertam para os perigos do procedimento. Os termos de uso da plataforma vetam qualquer tentativa de burlar as travas de segurança, o que pode resultar em bloqueios ou perda total de funções do aparelho para quem arriscar os testes com o sistema conectado à internet.
